काठमाण्डौ । वेबसाइट खोल्न खोज्दा नखुल्ने र अनलाइन सेवा प्रयोग गर्न नपाइने समस्यापछाडि अहिले विश्वव्यापी साइबर सुरक्षा जोखिम जोडिएको छ। वेबसाइट सञ्चालनमा व्यापक प्रयोग हुने PHP सफ्टवेयरमा दुई गम्भीर कमजोरी भेटिएपछि नेपालमा पनि केही सरकारी वेबसाइट तथा प्रणाली सावधानीस्वरूप अस्थायी रूपमा बन्द गरिएका छन्।
सफ्टवेयर विकास तथा सञ्चालन केन्द्रले जारी गरेको सुरक्षा सूचनाअनुसार सम्भावित साइबर आक्रमण र क्षति रोक्न यस्तो कदम चालिएको हो। केन्द्रले प्रभावित प्रणालीमा सुरक्षा प्याच राख्ने, परीक्षण गर्ने र सुरक्षा सुनिश्चित भएपछि सेवा क्रमशः सञ्चालनमा ल्याउने जनाएको छ। यद्यपि, उपलब्ध सूचनामा बन्द प्रणालीको संख्या र सबै सेवा पुनः सञ्चालन हुने निश्चित समय उल्लेख छैन।
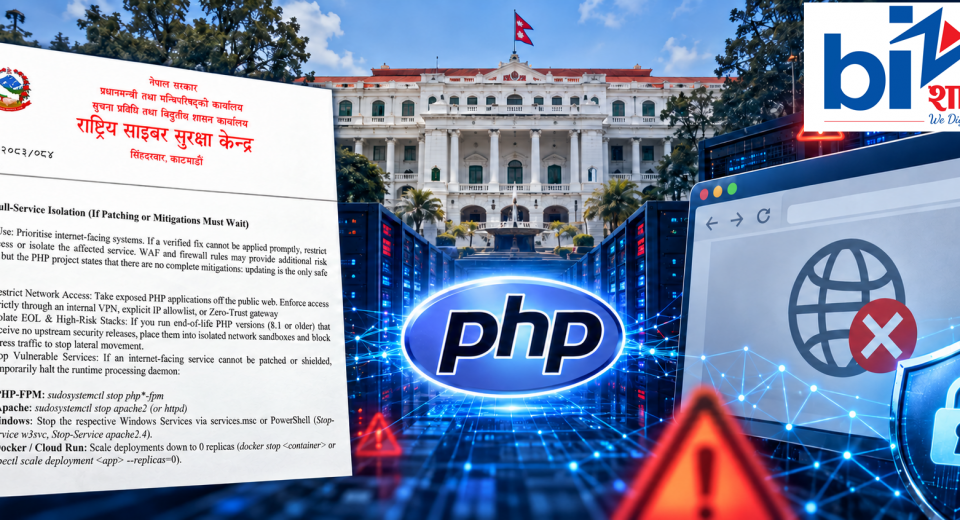
यससँगै राष्ट्रिय साइबर सुरक्षा केन्द्रले कात्तिक ५ गते ‘अत्यन्त जरुरी साइबर सुरक्षा एड्भाइजरी’ जारी गर्दै सम्बन्धित सबै निकायलाई तत्काल PHP अपडेट गर्न निर्देशन दिएको छ। बिजशालालाई उपलब्ध उक्त दस्तावेजमा पुराना र नियमित सुरक्षा सहयोग बन्द भइसकेका संस्करण प्रयोग गर्ने वेबसाइटलाई नयाँ सुरक्षित संस्करणमा लैजान स्पष्ट भनिएको छ।
वेबसाइट नखुल्नु र ह्याक हुनु फरक अवस्था
सरकारी वेबसाइट बन्द भएको सूचनाले ती सबै ह्याक भएको वा नागरिकका विवरण चोरी भइसकेको पुष्टि गर्दैन। सफ्टवेयर विकास तथा सञ्चालन केन्द्रको सूचनाले केही प्रणाली सम्भावित क्षति रोक्न बन्द गरिएको बताएको छ।
तर सावधानीस्वरूप गरिएको बन्दले पनि नागरिकको सूचना पहुँच र सम्बन्धित अनलाइन सेवामा अवरोध ल्याउँछ। त्यसैले अहिले चुनौती दुईवटा छन्—जोखिममा रहेका प्रणाली सुरक्षित बनाउनु र परीक्षणपछि सेवा छिटो पुनः सञ्चालन गर्नु।
‘PHP2Shell’ नामले चिनिएका कमजोरीको पहिचान नम्बर CVE-2026-109618 र CVE-2026-109619 हो। दुवैको गम्भीरता सूचक ‘सीभीएसएस’ स्कोर १० मध्ये ९.२ छ। यिनको दुरुपयोगबाट आक्रमणकारीले लगइन नगरी प्रभावित सर्भरमा अनधिकृत कोड चलाउन सक्ने जोखिम छ। युरोपेली संघको साइबर सुरक्षा निकाय CERT-EU ले तत्काल अपडेट गर्न र सम्भव नभए सार्वजनिक इन्टरनेटबाट प्रभावित प्रणाली अलग राख्न सिफारिस गरेको छ।
समस्या कुनै एउटा वेबसाइटको डिजाइन वा प्लगइनमा सीमित छैन। PHP को मूल सफ्टवेयरमै कमजोरी भएकाले वेबसाइटको आफ्नै कोड सुरक्षित हुँदा पनि त्यसलाई चलाउने आधारभूत प्रविधि जोखिममा पर्न सक्छ।
साइबर सुरक्षा कम्पनी Wiz का अनुसार अनुसन्धानमा प्रभावित PHP प्रक्रियाको मेमोरीबाट पासवर्ड, लगइन टोकन र एपीआई कीजस्ता संवेदनशील विवरण पढ्न सकिने अवस्था पनि देखिएको छ। यसको अर्थ वेबसाइटको बाहिरी पृष्ठ बिग्रनुभन्दा गहिरो जोखिम(प्रणालीभित्रका गोप्य विवरण चुहिने सम्भावना)रहेको छ। यद्यपि, प्रत्येक सर्भरमा आक्रमणको प्रभाव र सफलता त्यसको संरचना तथा सुरक्षात्मक व्यवस्थामा निर्भर हुन्छ।
PHP परियोजनाले अक्टोबर २० मा आपत्कालीन सुरक्षा अपडेट आउने जानकारी दिएको थियो। त्यसको भोलिपल्ट अक्टोबर २१ मा कमजोरी सच्याइएका संस्करण सार्वजनिक भए।
तर आक्रमण प्रयास त्यसअघि नै सुरु भएको प्रमाणसमेत बाहिर आएको छ। अमेजनको थ्रेट इन्टेलिजेन्स टोलीले आफ्नो ‘म्याडपट’ निगरानी प्रणालीमा अक्टोबर १७ मै PHP2Shell सम्बन्धी आक्रमण प्रयास पहिचान गरेको जनाएको छ। यसले अपडेट सार्वजनिक भएपछि मात्र निगरानी थाल्नु पर्याप्त नहुने देखाउँछ।
Wiz ले एआईको सहयोगमा यी कमजोरी खोज्ने र तिनको प्रभाव परीक्षण गर्ने काम गरेको जनाएको छ। अनुसन्धान तथा सुरक्षा समन्वयमा PHP टोली, Calif र OpenAI समेत सहभागी थिए। एआईले जटिल कमजोरी पहिचान र समाधानमा सहयोग पुर्याएको यो घटनाले आक्रमणकारीका लागि पनि त्यस्ता कमजोरीको दुरुपयोग सहज हुन सक्ने चुनौती देखाएको छ।
संलग्न राष्ट्रिय साइबर सुरक्षा केन्द्रको एड्भाइजरीले प्रयोगमा रहेको PHP पहिचान गरी सम्बन्धित शाखाको निम्न संस्करण वा त्यसपछिको सुरक्षित संस्करणमा अपडेट गर्न भनेको छः
दस्तावेजले अपडेटको फाइल राखेर मात्र काम पूरा नहुने स्पष्ट पारेको छ। PHP-FPM, Apache तथा लामो समय चलिरहने PHP प्रक्रियाहरू पुनः सुरु गरेर नयाँ सुरक्षित सफ्टवेयर वास्तवमै सञ्चालनमा आएको पुष्टि गर्नुपर्ने उल्लेख छ।
तत्काल सुरक्षा प्याच लागू गर्न नसकिने अवस्थामा प्रभावित सेवाको सार्वजनिक पहुँच रोक्ने वा प्रणाली अलग राख्ने निर्देशन पनि छ। फायरवालले थप सुरक्षा दिन सक्ने भए पनि त्यसलाई पूर्ण समाधान मानिएको छैन।
PHP 8.1 र त्यसभन्दा पुराना संस्करणको हकमा थप सावधानी आवश्यक छ। नेदरल्यान्ड्सको राष्ट्रिय साइबर सुरक्षा केन्द्रका अनुसार PHP परियोजनाले 7.4, 8.0 र 8.1 का लागि सीमित स्रोतकोड सुधार उपलब्ध गराएको छ। तर ती संस्करण नियमित समर्थनमा फर्किएका छैनन्। त्यस्ता प्रणालीका सञ्चालकले विक्रेताको प्रमाणित सुरक्षा अपडेट वा समर्थित संस्करणमा स्तरोन्नतिको बाटो लिनुपर्छ।
सुरक्षा अपडेटले कमजोरी सच्याउँछ। तर त्यसअघि अनधिकृत पहुँच भएको रहेछ भने त्यसबाट परेको असर स्वतः हट्दैन। त्यसैले प्रणाली सञ्चालकका लागि अपडेटसँगै पुराना गतिविधिको समीक्षा, शंकास्पद फाइल र प्रक्रियाको जाँच तथा सम्भावित रूपमा चुहिएका पासवर्ड, टोकन र गोप्य की परिवर्तन गर्नु आवश्यक सुरक्षा कदम हुन्छ।
वेबसाइट खुल्यो कि खुलेन भन्ने परीक्षणसँगै सुरक्षित संस्करण सक्रिय छ कि छैन र सेवाले सही काम गरिरहेको छ कि छैन भन्ने पुष्टि पनि उत्तिकै आवश्यक छ।
नागरिकले भने सेवा अवरुद्ध भएको मौका पारेर आउन सक्ने नक्कली ‘सरकारी सेवा’ लिङ्कप्रति सतर्क रहनुपर्छ। अपरिचित एसएमएस वा इमेलको लिङ्कमा पासवर्ड र ओटीपी दिनु हुँदैन। आफ्नै वेबसाइट भएका व्यवसाय, सञ्चारमाध्यम र संस्थाले होस्टिङ प्रदायकसँग PHP को सक्रिय संस्करण तथा सुरक्षा अपडेटको अवस्था पुष्टि गर्नुपर्छ।
अहिलेसम्म कुनै प्रतिक्रिया छैन। पहिलो प्रतिक्रिया तपाईंको हुन सक्छ।